すべての攻撃を遮断してPC を安全に保護するファイアウォールソフト
マルウェアやハッカーから PC を保護する Windows 向けの無料のファイアウォールソフト。エンタープライズ級のファイアウォールと高度な侵入防止システム(HIPS)それとウイルス対策を組み合わせることによって内部および外部の脅威に対する保護を提供します。
Comodo Firewall の概要
Comodo Firewall は、パケットおよびアプリケーションフィルタリングといった基本的なファイアウォールの機能だけでなく、ステルスモードや Web サイトフィルタリング、悪意のある活動を検出してブロックするウイルススコープや侵入防止システム、コンテナ仮想化や仮想デスクトップなどの幅広い優れた保護機能を持っているのが特徴です。
高度なファイアウォールの機能
ファイアウォールは、ハッカーの侵入やデータの漏洩、マルウェアの感染から PC を守るため、インバウンドおよびアウトバウンドの脅威に対して最高レベルのセキュリティを提供します。ファイアウォールには以下の定義済みのルールが含まれているので、ルールを設定せずに最適なセキュリティが受けられます。
| アプリケーションルール | 特定のアプリケーションおよび特定のアプリケーションの種類のネットワークアクセスのリクエストを管理 |
| グローバルルール | コンピュータに出入りするすべてのトラフィックに適用されるルール |
| ルールセット | ブラウザ、メールクライアント、FTP クライアントなどの幅広いアプリケーションに適用できるルール |
| ネットワークゾーン | 家庭内、組織、公共の場所のネットワークのアクセスの管理 |
| ポートセット | 使用されるポートのグループ |
ルールは編集したりカスタムルールを作成することも可能です。以下の 2 つは追加されているファイアウォールの機能です。
| ステルスモード | PC の通信に使うポートをポートスキャンから完全に見えなくします |
| Web サイトフィルタリング | マルウェアサイト、悪意のあるサイト、フィッシングサイト、不審なサイト、望ましくない可能性のあるアプリへのアクセスをブロック |
HIPS の機能
HIPS は、コンピュータ上のすべてのアプリケーションとプロセスの活動を監視する侵入防止システムで、プロセスが「システムファイル、レジストリキー、COM インターフェース、ドライバ」などの重要なファイルを変更するのを阻止することによって、悪意のあるプログラムの活動をブロックします。HIPS もファイアウォールと同じようにルール化されています。
コンテナ仮想化と仮想デスクトップ
「自動コンテナ仮想化」は、識別できない未知のアプリケーションを自動的に仮想環境で実行するシステムで、不審なものや悪意のあるものはブロックされます。「仮想デスクトップ」は通常と同じようにプログラムを実行したりインターネットの閲覧などができるサンドボックス環境で、危険なサイトを訪問したり不安要素があるアプリケーションをテストするのに適しています。コンテナ仮想化と仮想デスクトップのどちらも実際のシステムやデータに害を及ぼしません。
ウイルススコープ
「ウイルススコープ」は、コンピュータ上で実行されているプロセスの活動を監視して、プライバシーやセキュリティを脅かす可能性のあるアクションを実行した場合に警告を表示する機能です。HIPS と似ていますが、HIPS がルールベースなのに対し、ウイルススコープは動的にプロセスの挙動を監視して不正な操作を検出します。
ファイルの評価
Windows のシステムファイルやプログラム、ブラウザやメディアプレーヤーなどのアプリケーションは COMODO のファイルルックアップサービス(FLS)のデータベースによって自動的に評価されて安全かどうかが識別されます。ファイルの評価は「信頼できる(ホワイトリスト)」「悪意ある(ブラックリスト)」「識別できない」の 3 つに分かれていて、ホワイトリストのものは監視から除外され、ブラックリストのものは自動的に隔離または削除されます。
そのほかの機能
ほかには、Windows 起動前にウイルススキャンを実行できるレスキューディスクの作成や、実行中のプロセスやスタートアップアイテムの関しと分析ができる Comodo Killswitch が利用できます。インストール時に追加可能な Internet Security Essentials は、ウェブサイトが発行する SSL 証明書を検証して中間者攻撃防ぐモジュールで、公共の Wi-Fi でオンラインショッピングやネットバンキングを行う場合にデータの窃盗からユーザーを保護します。
確認せずに Comodo Firewall をそのままインストールすると Comodo Dragon ブラウザがインストールされたりブラウザの設定が変更されてしまうので、このページの「使い方」のインストール方法を参考にしてください。
初心者から上級者まで適したファイアウォールソフト
Comodo Firewall にはシステム管理者などのための豊富なオプションが用意されていますが、使い始めるための設定は特に必要ないので初心者ユーザーでも問題なく使用して PC を保護できます。初めは不明な設定項目は変更せず、使い慣れたり理解が進んだら徐々にカスタマイズしていくと良いと思います。
機能
- ファイアウォール
- ホスト侵入防止システム(HIPS)
- Web サイトフィルタリング
- コンテナ仮想化
- ウイルススコープ
- アプリケーション認識データベース
- アプリケーションの行動分析
- 仮想デスクトップ
- レスキューディスクの作成
仕様
画像
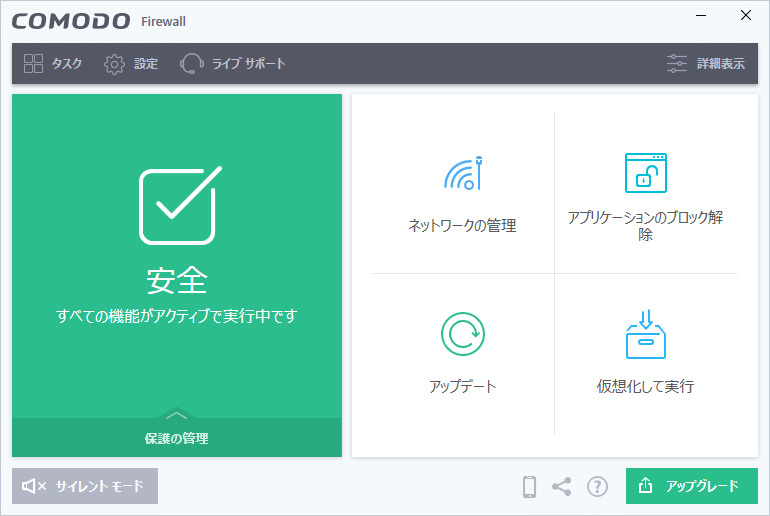
ホーム画面
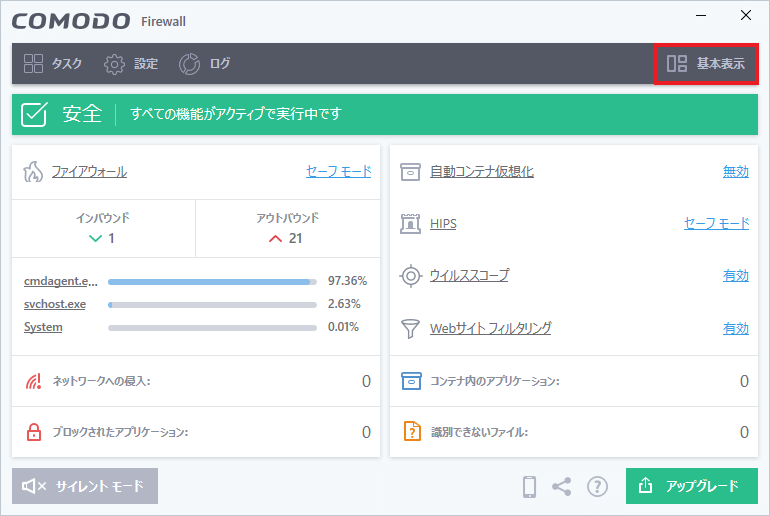
詳細表示(ホーム画面)
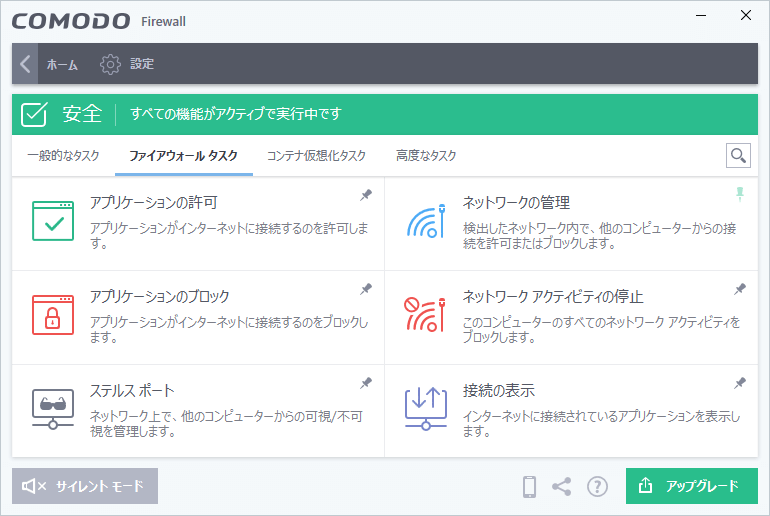
ファイアウォールの機能
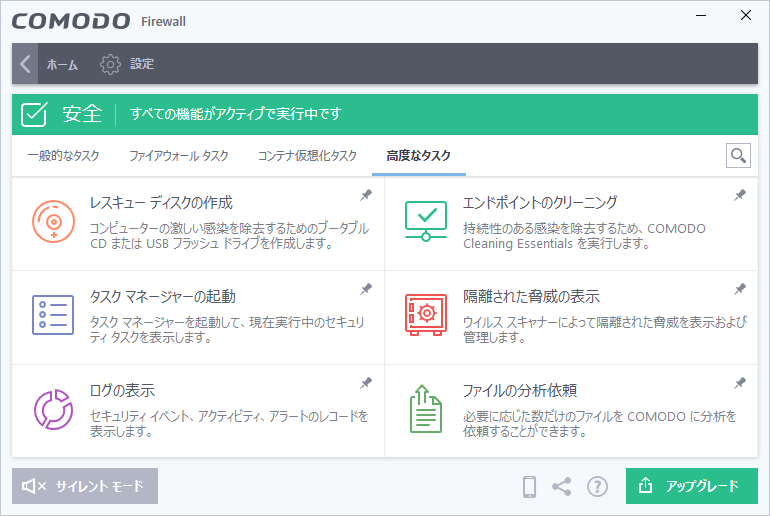
高度な機能
使い方
インストール方法
- ダウンロードしたインストーラを実行するとセットアップ画面が開きます。[同意してインストール]をクリックすると必要のないものまでインストールされてしまうので、[オプション]ボタンをクリックして追加でインストールされるものを選択しましょう。
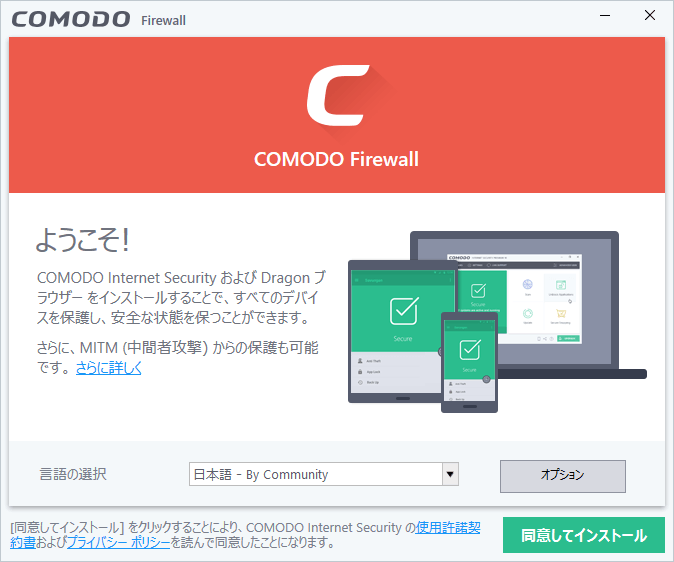
「オプション」画面です
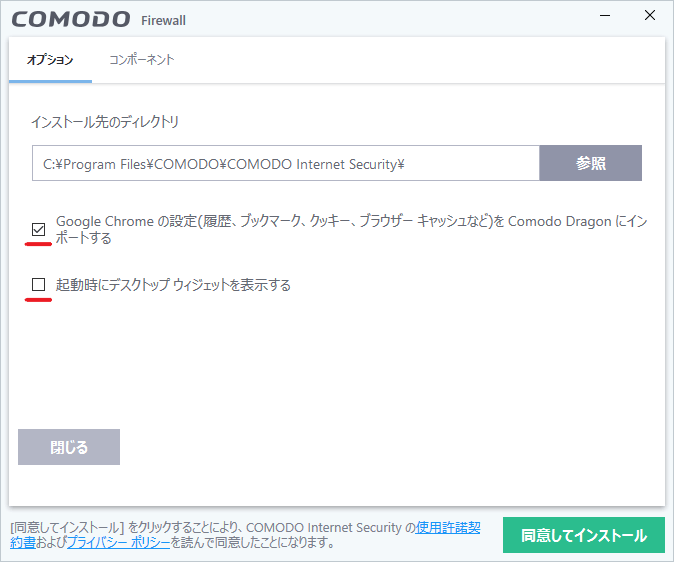
- インストール先とComodo Dragonをインストールした場合のインポートの設定、デスクトップウィジェットの表示の設定をします。
次に「コンポーネント」タブに移動して、追加でインストールするものを選択します。
- 選択が済んだら[同意してインストール]をクリックしてインストールを開始します。
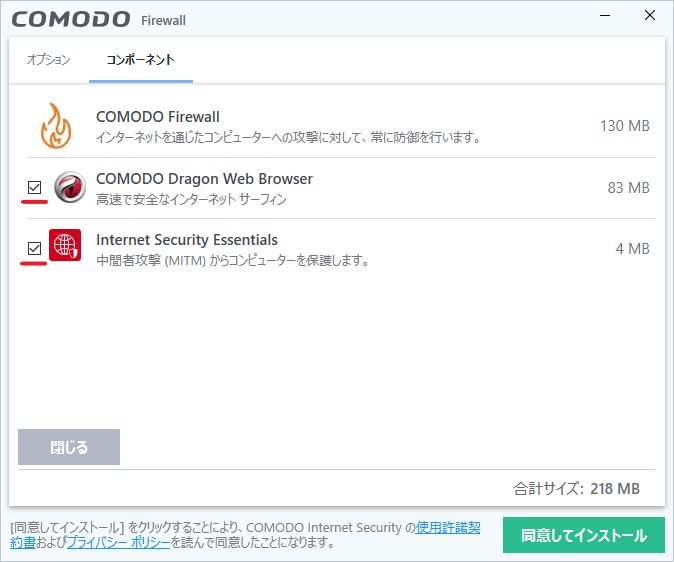
・「COMODO Internet Security Essentials」は、接続しているサイトが信頼できる SSL 証明書を使用しているかをチェックし、オンラインバンキングやショッピング中の攻撃を防ぐプログラムです。
- ダウンロード後にインストールされるので少々時間がかかります。
- インストールが完了しました。チェックボックスを確認して[完了]をクリックしてセットアップ画面を閉じましょう。
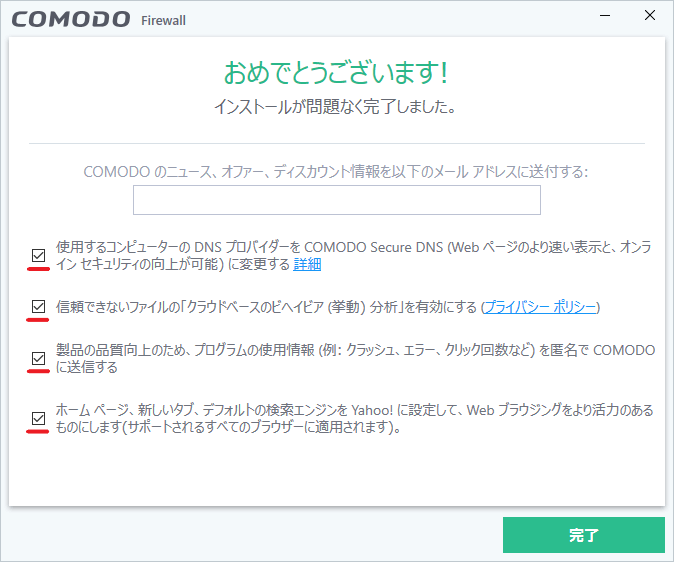
・「クラウドベースのビヘイビア分析」はウイルス対策の機能なのでチェックを推奨します。
・プログラムの使用情報を匿名で送信しない場合は「製品の品質向上の~」のチェックを外しましょう。
・ブラウザの設定を変更したくない場合は「ホーム ページ、新しいタブ、~」のチェックを外しましょう。
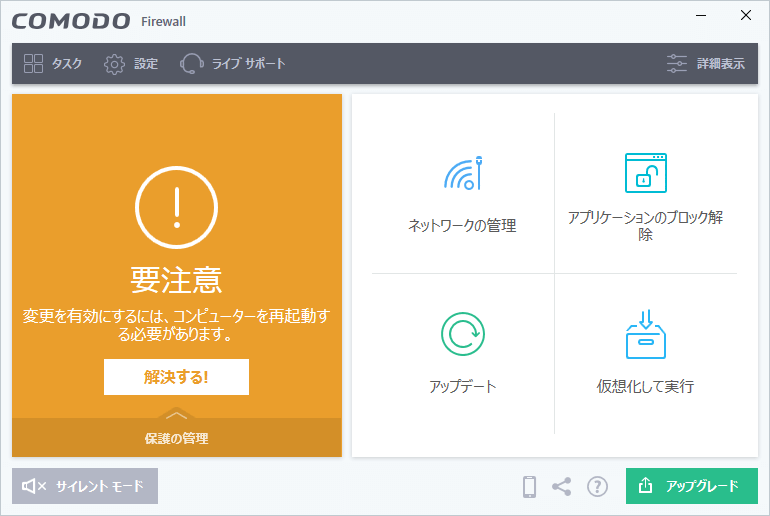
- Comodo Firewall を有効にするには PC の再起動が必要です。通常の操作で再起動するか、メイン画面の[解決する]をクリックして PC を再起動しましょう。
インターフェース
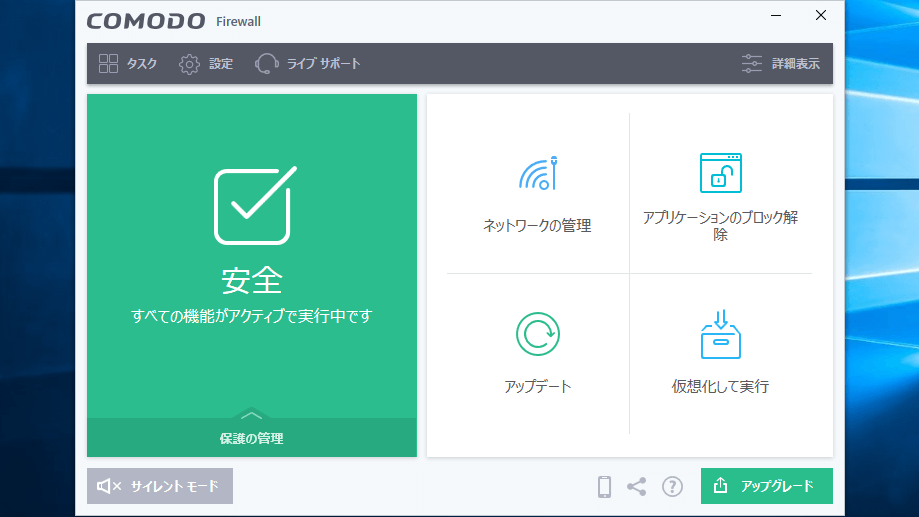
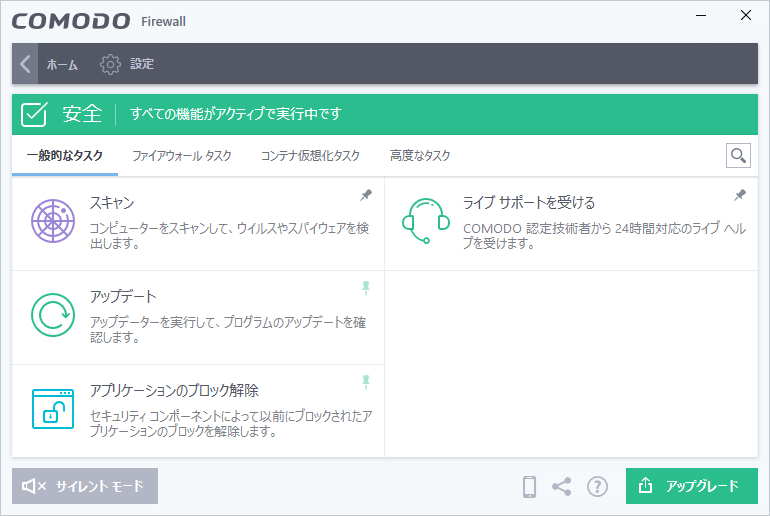
- COMODO Firewall のメイン画面です。コンポーネントを使用または管理するには「タスク」、設定の変更は「設定」からできます。
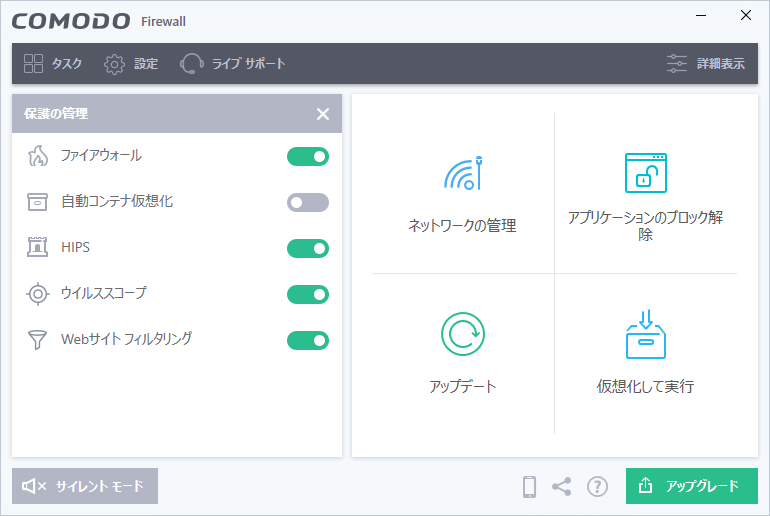
- 「保護の管理」をクリックすると、ファイアウォールやそのほかのモジュールのオン・オフができます。
- 右上の「詳細表示」をクリックすると詳細表示に切り替わります。侵入やブロックのログを確認したり、モジュールを有効または無効にできます。
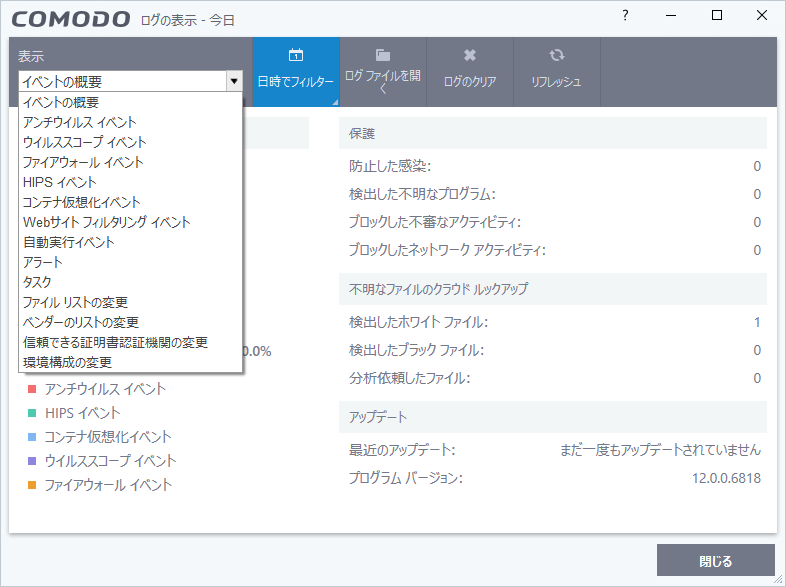
- 「ログ」をクリックすると全体または個別のイベントログを確認できます。
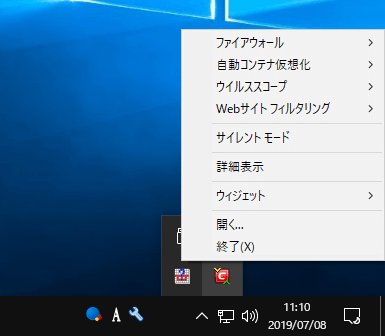
- タスクトレイアイコンから各機能の有効・無効などの操作ができます。
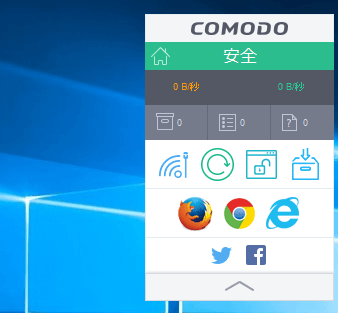
- インストール時にウィジェットの表示を有効にした場合はデスクトップにウィジェットが表示されます。タスクトレイアイコンの「ウィジェット」から非表示にできます。
一般的なタスク
メイン画面の「タスク」をクリックするとインストールされているコンポーネントの管理ができます。
1. スキャン
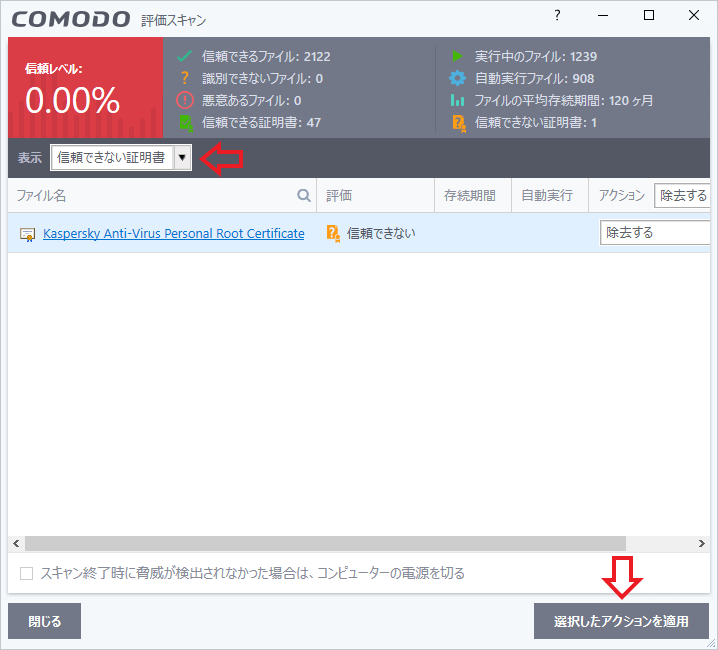
「スキャン」はコンピュータから疑わしいファイルを検出して削除する機能です。スキャンのタイルをクリックするとスキャンが開始します。
- 何らかの疑わしいファイルが検出されると「信頼レベル」が赤く表示されます。検出されたファイルを確認する場合は「表示」から内容を絞り込みます。「選択したアクションを適用」すると除去などを行うことができます。
2. アプリケーションのブロック解除
ここには、ファイアウィールやそのほかのコンポーネントでブロックされたアイテムが表示されます。安全なアイテムがブロックされてしまった場合はここからブロックを解除できます。
ファイアウォールタスク
「ファイアウォールタスク」では、ファイアウォールの設定やインターネット接続のモニタリングなどができます。
1. アプリケーションの許可
「アプリケーションの許可」をクリックすると、インターネットへの接続を許可するアプリケーションを追加できます。ここからアプリケーションを追加すると、アプリケーションのリクエストを許可するルールが作成されます。手動でアプリケーションのアクセス権を設定したい場合はここで設定すると良いでしょう。
2. アプリケーションのブロック
「アプリケーションのブロック」をクリックすると、インターネットへの接続をブロックするアプリケーションを追加できます。ここからアプリケーションを追加すると、アプリケーションのリクエストをブロックするルールが作成されます。手動でアプリケーションのアクセス権を設定したい場合はここで設定すると良いでしょう。
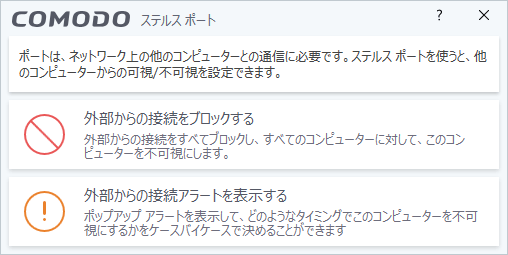
3. ステルスポート
「ステルスポート」は、ポートを外部から見えないように隠すセキュリティ機能です。
- 「外部からの接続をブロックする」をクリックすると、すべての ICMP の受信接続がブロックされます。一般家庭で単一の(LAN の一部ではない) PC を使用しているユーザー向けです。
- 「外部からの接続アラートを表示する」をクリックすると、ICMP の受信接続の要求があるたびに接続を許可するかどうかの警告が表示されます。ポートの可視化を必要とするネットワークアプリケーションを使用している場合に適しています。
4. ネットワークの管理
「ネットワークの管理」では、コンピュータが接続されているすべてのネットワークが表示され、ネットワークの許可またはブロックを行うことができます。
5. ネットワーク アクティビティの停止
「ネットワーク アクティビティの停止」をクリックすると、コンピュータと外部ネットワーク(インターネットを含む)間のすべてのインバウンド/アウトバウンド通信を終了させます。PC を簡単にすばやくオフラインにしたい場合に役に立ちます。サイドクリックすると接続は有効になります。
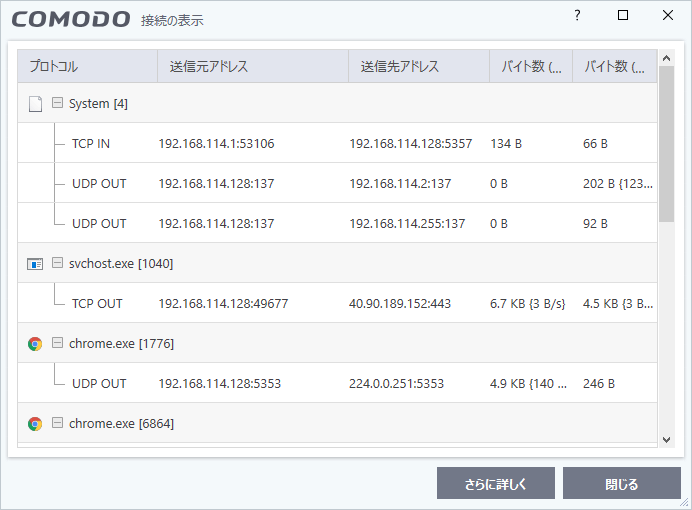
6.接続の表示
「接続の表示」には、インターネットに接続しているアクティブなアプリケーションおよびサービスの一覧が表示されます。各アプリケーションのトラフィックの方向、送信元 IP / ポート、宛先 IP / ポート、転送量のデータを確認できます。ファイアウォールのルールの動作を確認したり不審なアプリケーションを特定したい場合に役に立ちます。
コンテナ仮想化タスク
「コンテナ」は、未知の信頼できない疑わしいアプリケーションを実行できる安全な仮想環境です。
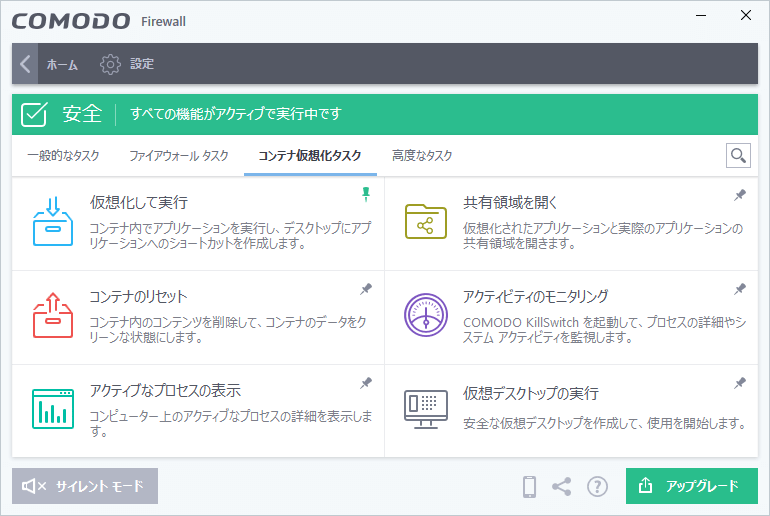
コンテナ内でアプリケーションを実行します。ファイルの右クリックからアプリケーションをコンテナ内で実行することもできます。常にコンテナ内で実行したい場合は設定から自動コンテナ仮想化のルールを作成すると良いでしょう。
・コンテナをリセットする:
コンテナ内のプログラムによって仮想システムに書き込まれたすべてのデータとシステムの変更を消去します。
・アクティブなプロセスの表示:
システムで実行されているすべてのプロセスが表示されます。右クリックからプロセスをオンラインで調査したり、プロセスをファイル評価の「信頼できるファイル」に追加することができます。
・共有領域を開く:
「共有領域」は OS とコンテナの両方からアクセスできる共有のスペースです。
・アクティビティのモニタリング:
プロセスの管理や危険なプロセスを識別するのに便利な Comodo Killswitch を開きます。
・仮想デスクトップの実行:
プログラムを実行したりインターネットを閲覧したりすることができる仮想のデスクトップ環境を開きます。危険な Web サイトを訪問したり、不安定なソフトウェアをテストするのに適しています。
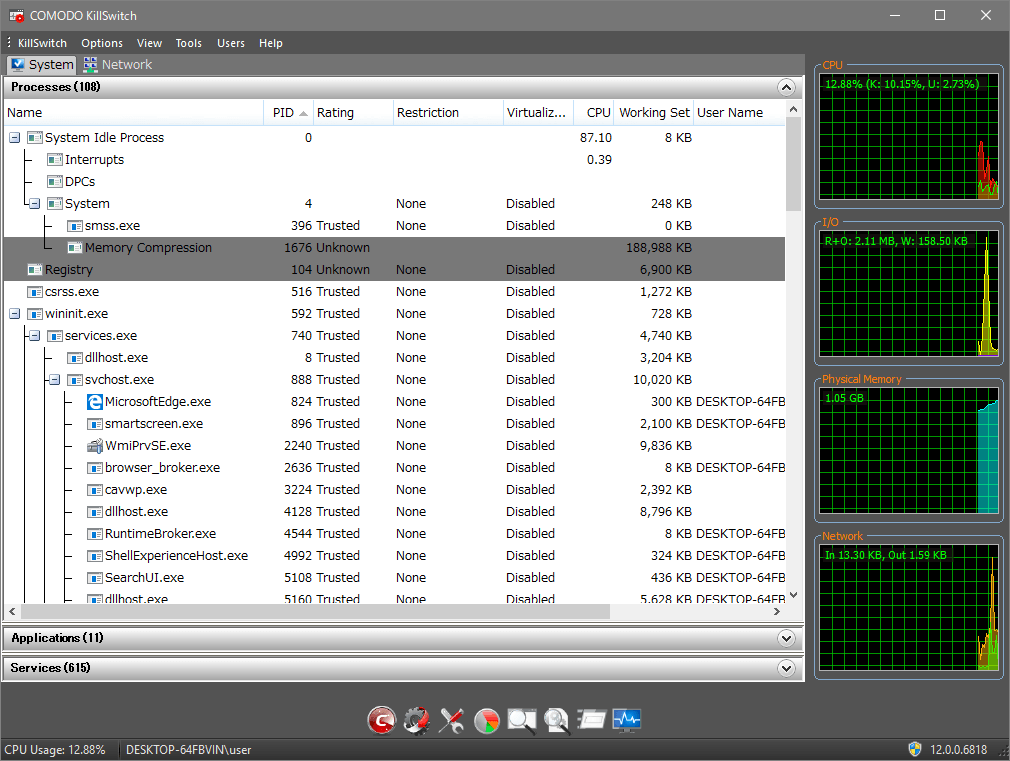
「Comodo Killswitch」は実行中のプロセス、アプリケーション、サービスを表示します。
- 実行中のプロセスの管理のほか、Windows 起動時にロードされるサービスとプログラムを表示する「Autorun Analyzer」や証明書を検証するツールなどが利用でき、Windows 標準のタスクマネージャーと置き換えることもできます。
高度なタスク
「高度なタスク」では、レスキューディスクの作成、隔離されたアイテムの管理、イベントログの表示、Comodo へのファイルの送信、ファイアウォールのタスクの管理などができます。
Windows 起動前の環境でウイルススキャンを実行できる起動可能な ISO イメージファイルを作成します。
・タスクマネージャーの起動:
現在実行中のタスクの停止、一時停止、再開ができます。
・ログの表示:
ファイアウォール、アンチウイルス、コンテナ仮想化、HIPS モジュールなどのイベントのログを表示します。
・エンドポイントのクリーニング:
感染したコンピューターからマルウェアや危険なプロセスを駆除する「Comodo Cleaning Essentials(ウイルススキャンツール)」を起動します。
・隔離された脅威の管理:
隔離した悪意のあるファイルを表示します。ファイルの削除や復元、Comodo への送信などができます。
・ファイルの分析依頼:
不明なファイルや誤検知だと思われるファイルなどを、分析のために Comodo に送信できます。
設定(全般的な設定)
ホーム画面の「設定」をクリックすると設定画面が開きます。
1. 全般的な設定(ユーザーインターフェース)
「全般的な設定」では、Comodo ファイアウォールの外観と全体的な動作をカスタマイズできます。
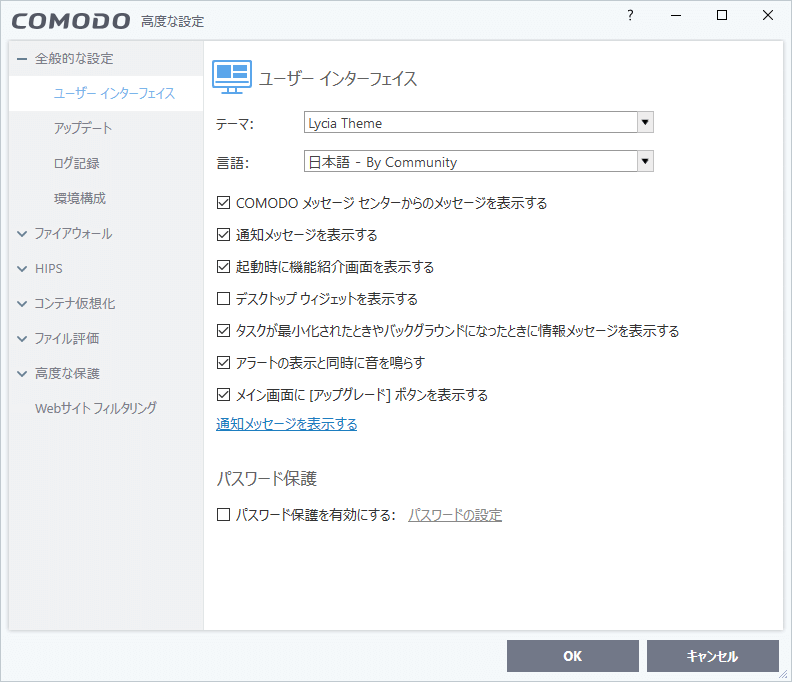
・COMODO メッセージ センターからのメッセージを表示する:
コモドのニュースや特別オファーなどのポップアップを表示します
・通知メッセージを表示する:
COMODO ファイアウォールの通知を画面の右下に表示します。表示する場合は下の青いリンクの「通知メッセージを表示する」をクリックして、「アクションの通知」の「アプリやその他の送信者からの通知を取得する」がオンになっていることを確認してください
・起動時に画面紹介画面を表示する:
アプリケーションの初回起動時に表示されるウェルカム画面を表示します
・デスクトップウィジェットを表示する:
デスクトップウィジェットを表示する場合はチェックします
・タスクが最小化されたときやバックグラウンドになったときに情報メッセージを表示する:
最小化またはバックグラウンドに移動することの効果を説明するメッセージを表示します
・アラートの表示と同時に音を鳴らす:
セキュリティ警告が発生するたびにチャイムを鳴らします
・メイン画面にアップグレードボタンを表示する:
ホーム画面右下のアップグレードボタンを表示します
・パスワード保護を有効にする:
設定やウィザードへのアクセスをパスワードで保護します
2. 全般的な設定(アップデート)
ここでは、プログラムとデータベースのアップデートを設定できます。
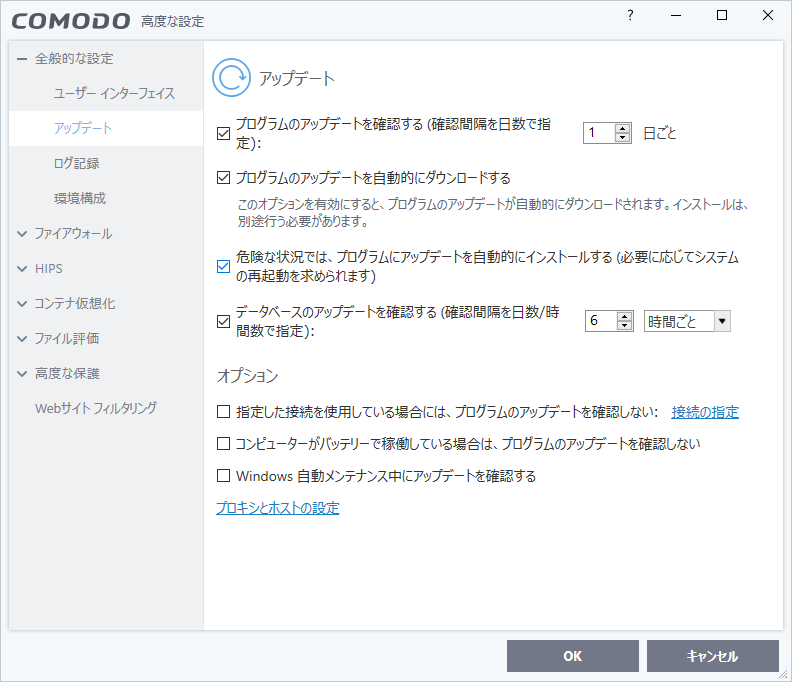
・プログラムのアップデートを確認する (確認間隔を日数で指定):
アプリケーションの更新を確認する頻度を設定します。
・プログラムのアップデートを自動的にダウンロードする:
プログラムのアップデートが自動的にダウンロードされ、インストールの準備が整ったら通知します
・危険な状況では、プログラムにアップデートを自動的にインストールする(必要に応じてシステム ーの再起動を求められます):
深刻なバグと非互換性を修正するアップデートを自動インストールします(有効を推奨)
・データベースのアップデートを確認する(確認間隔を日数/時 一間数で指定):
ウイルスデータベースの更新を確認する頻度を設定します
[オプション]
・指定した接続を使用している場合には、プログラムのアップデートを確認しない:
低速または安全でないとわかっているワイヤレス接続で更新を確認したくない場合に有効にします、接続祭は右の「接続の指定」から選択してください
・コンピューターがバッテリーで稼働している場合は、プログラムのアップデートを確認しない:
ラップトップのバッテリ寿命を延ばすためにアップデートをダウンロードしません
・Windows 自動メンテナンス中にアップデートを確認する:
Windows が自動的にアップデートしているときにプログラムおよびウィルスシグネチャデータベースのアップデートを受信できるようにします
・プロキシとホストの設定:
ネットワーク内のサーバーなどの、アップデートをダウンロードするホストを指定できます
3. 全般的な設定(ログ記録)
ここでは、ログの保存場所、ログファイルの最大サイズ、最大ファイルサイズに達した場合の動作を指定できます。
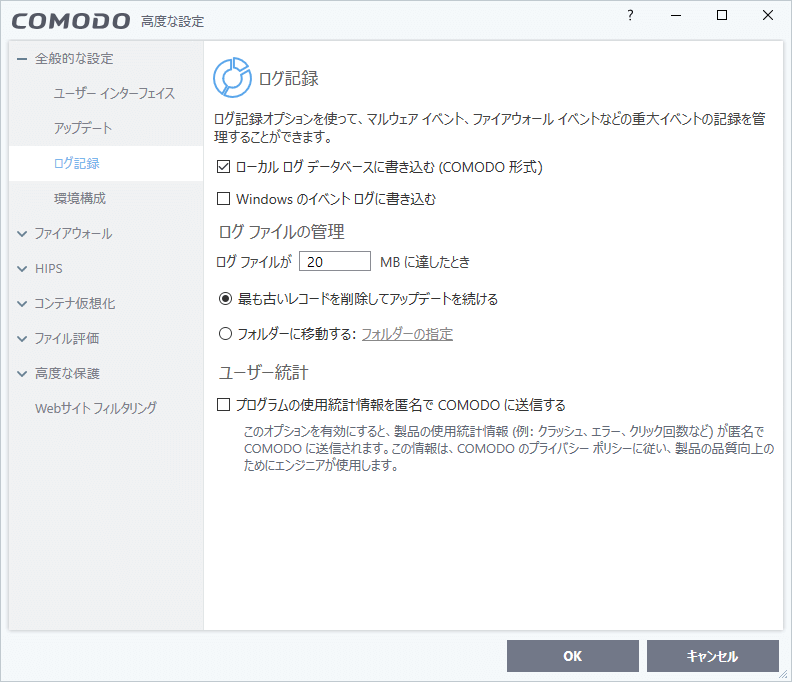
・ローカル ログ データベースに書き込む (COMODO 形式): Comodo 形式のログを有効または無効にする
・Windows のイベントログに書き込む:ログは Windows のイベントログに追加されます
[ログ ファイルの管理]
・ログ ファイルが [20] MB に達したとき:ログファイルの最大サイズをMB単位で入力します
[ファイアウォール]
・最も古いレコードを削除してアップデートを続ける:
新しいエントリのためのスペースを作るために最も古いログエントリを削除します
・フォルダーに移動する:ログファイルが最大数に達したときに「フォルダーの指定」で指定したフォルダに古いログファイルを移動します。
[ユーザー統計]
・プログラムの使用統計情報を匿名で COMODO に送信する:
安全で暗号化されたチャネルを通じて定期的に使用状況データを Comodo サーバーに送信します。データは匿名化されているため、あなたのプライバシーは影響を受けません。
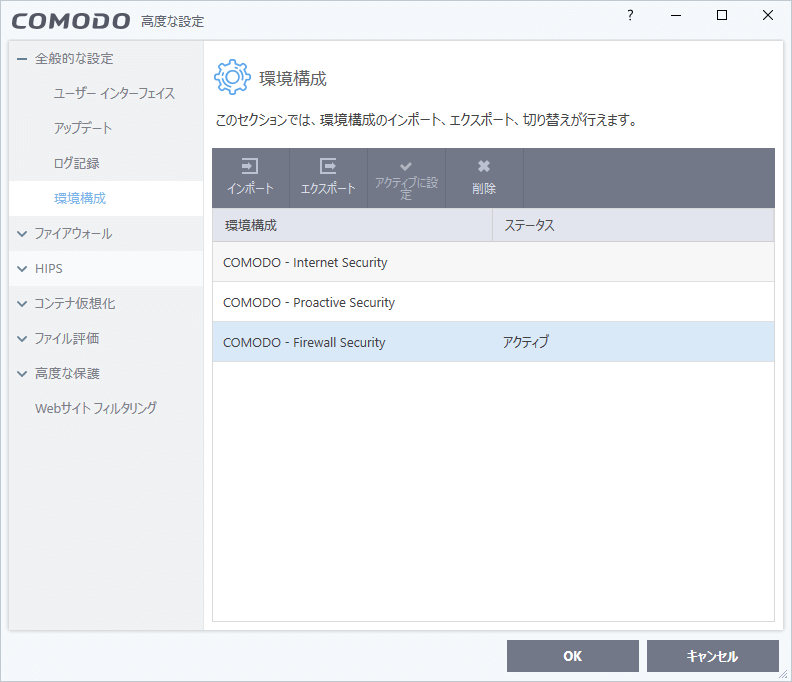
4. 全般的な設定(環境構成)
ここでは、現在のセキュリティ設定のプロファイルを、ほかのコンピュータで使用したりバックアップするためにエクスポートできます。
- 「アクティブ」と表示されているのが現在の設定です、Internet Security はウイルス対策とファイアウォールがインストールされている場合の設定、Proactive Security は究極の保護を提供する設定です。
設定(ファイアウォール)
「ファイアウォール」では、コンピュータを出入りするすべてのネットワークトラフィックの設定ができます。
1.ファイアウォールの設定
ここでは、全般的なファイアウォールの設定ができます。
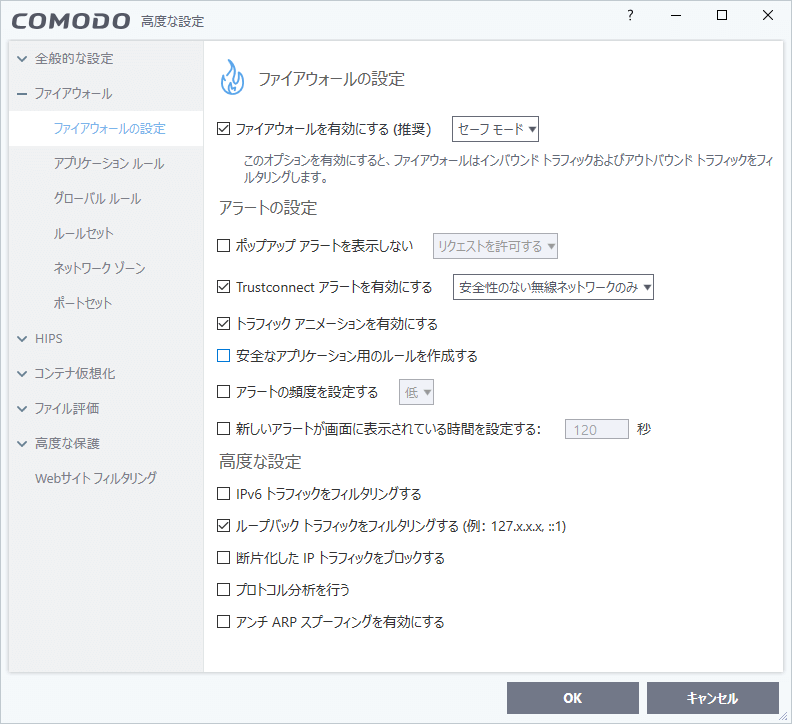
・ファイアウォールを有効にする (推奨) :
─ すべてブロック:
設定やルールに関係なく、コンピュータに出入りするすべてのトラフィックを阻止します
─ カスタム ルールセット:
ファイアウォールは学習せず、作成したネットワークトラフィックルールのみを適用します
─ セーフモード(デフォルト):
ファイアウォールは、Comodoによって安全として認定されたアプリケーションによるトラフィックを許可するルールを自動的に作成します
─ トレーニングモード:
ファイアウォールはネットワークトラフィックを監視し、セキュリティレベルが調整されるまで、すべての新しいアプリケーションに対して自動的に許可ルールを作成します。コンピュータにインストールされているすべてのアプリケーションに正しいネットワークアクセス権が割り当てられていることが確信できる場合にお勧めします
[アラートの設定]
・ポップアップ アラートを表示しない:
ネットワークアクセスの要求に遭遇したときに通知を受けるかどうかを指定します
・Trustconnect アラートを有効にする:
─ 安全性のない無線ネットワークのみ :
暗号化されていないワイヤレスネットワークに接続した場合にのみ表示されます
─ 公共の場所にある安全性のない無線ネットワークのみ :
暗号化されていないネットワークまたは公衆 WiFi に接続するとアラートが表示されます
・トラフィック アニメーションを有効にする:
トラフィックがコンピュータとの間でやり取りされるたびに、トレイアイコンに小さなアニメーションが表示します
・安全なアプリケーション用のルールを作成する:
「Comodo セーフリストや信頼できるソフトウェアの世界規模のホワイトリストに載っている」「ファイルリストで ‘信頼できる’ 評価を受けている」「信頼できるベンダーによって公開および署名されている」場合にアプリケーションを信頼します
・アラートの頻度を設定する:
ファイアウォールが生成するアラートの量を設定します
・新しいアラートが画面に表示されている時間を設定する:
ファイアウォールのアラートが画面に表示されたままになる期間を調整できます
[高度な設定]
・IPv6 トラフィックをフィルタリングする:
有効にすると、CISはIPv4トラフィックに加えてIPv6ネットワークトラフィックもフィルタリングします
・ループパック トラフィックをフィルタリングする:
PC 内の内部通信をフィルタリングします
・断片化した IP トラフィックをブロックする:
パケットの送信に時間がかかり、ダウンロード時間を遅くする断片化した IP パケットをブロックする
・プロトコル分析を行う:
すべてのパケットがプロトコル標準に準拠しているかどうかを確認します、サービス拒否(DoS)攻撃で使用される偽のパケットを検出するために必要です
・アンチ ARP スプーフィングを有効にする:
ARP スプーフィングによる LAN 内の偽装を防ぎます、オフィスネットワークなどでは有効にすると良いかもしれません
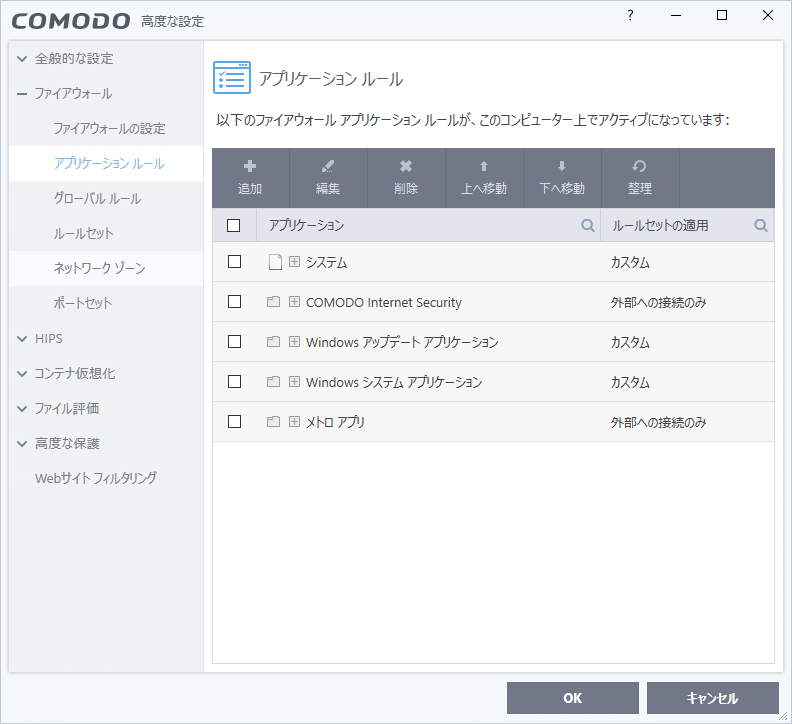
2. アプリケーション ルール
「アプリケーション ルール」では、アプリケーションのネットワークアクセス権を管理できます。
- ウィンドウには、1 つ以上のアプリケーションルールで構成されているルールセットが表示されます。「追加」をクリックするとルールセットを作成できます。
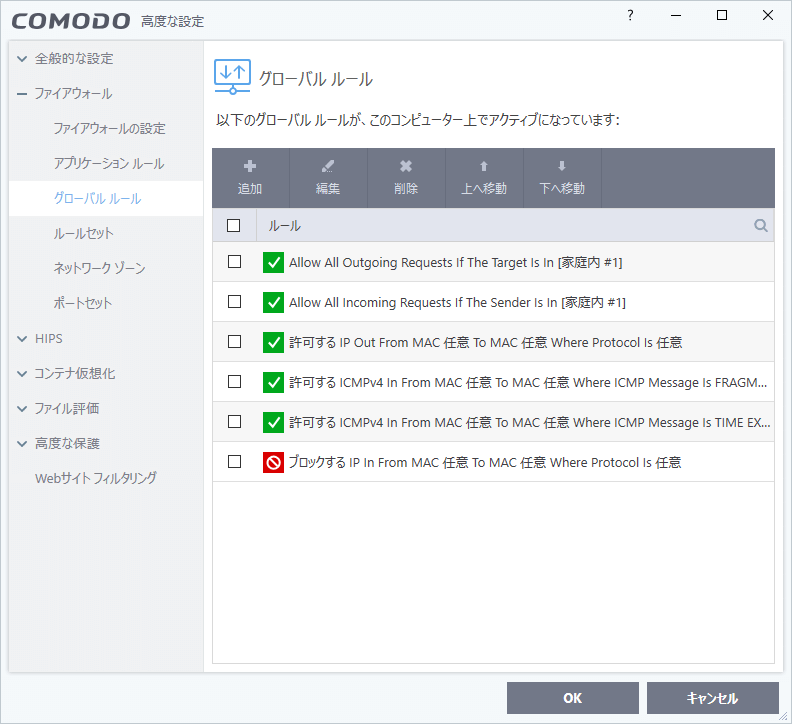
3. グローバルルール
「グローバルルール」は、アプリケーションルールと異なり、コンピュータに出入りするすべてのトラフィックに適用されるルールです。
- 「追加」をクリックすると新しいグローバルルールを作成できます。
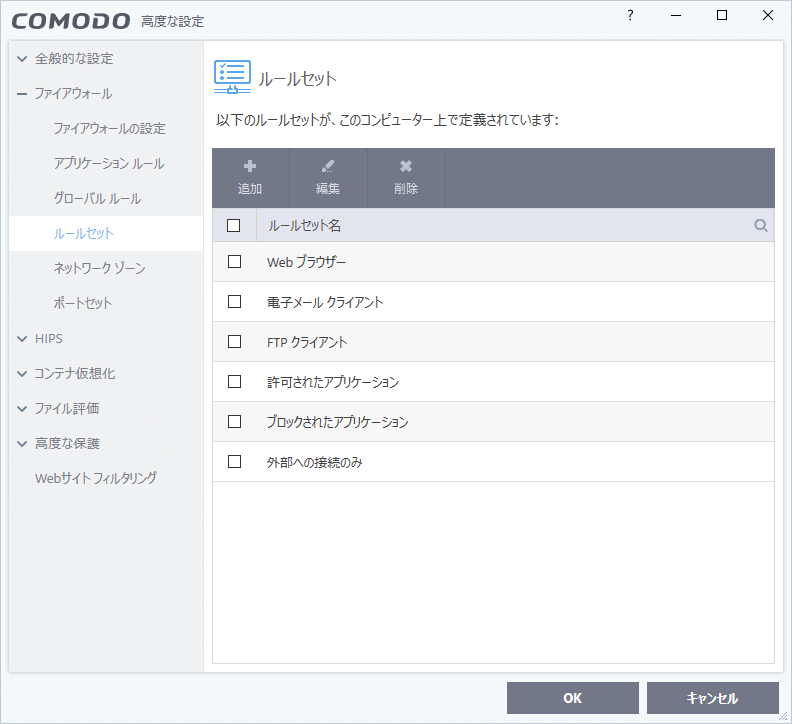
4. ルールセット
「ルールセット」とは、コンピュータ上のアプリケーションの種類に応じた定義済みのルールセットです。ファイアウォールの警告が表示されたときに、この中のルールセットをアプリケーションに適用できます。
- 「追加」をクリックすると新しいルールセットを追加できます。
5. ネットワークゾーン
「ネットワークゾーン」は、個々のマシンや複数のマシンで構成できるネットワークで、ネットワークゾーンへのアクセスを簡単に許可または拒否できます。
- ネットワークゾーンの右の「ブロックされたゾーン」では、信頼していないネットワークゾーンに対する制限を設定できます。
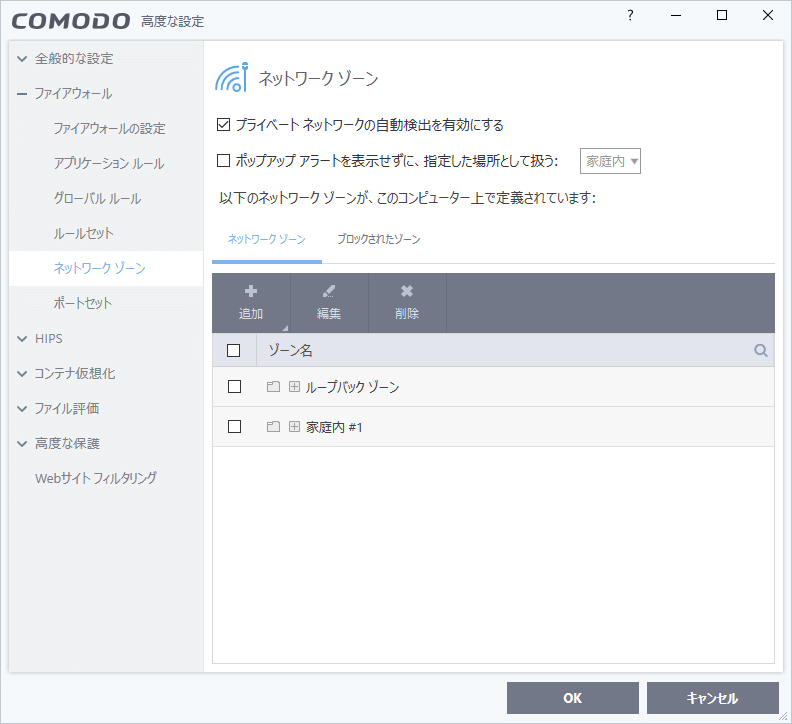
・プライベートネットワークの自動検出を有効にする:
新しい有線または無線ネットワークへの接続の試行を監視します。信頼できるネットワークを手動で設定したい場合はこの選択を解除してください
・ポップアップ アラートを表示せずに、指定した場所として扱う:
有効にするとアラートは表示されず、右の「家庭内」「組織内」「公共の場所」から選択したタイプをすべての新しい接続に適用します
6. ポートセット
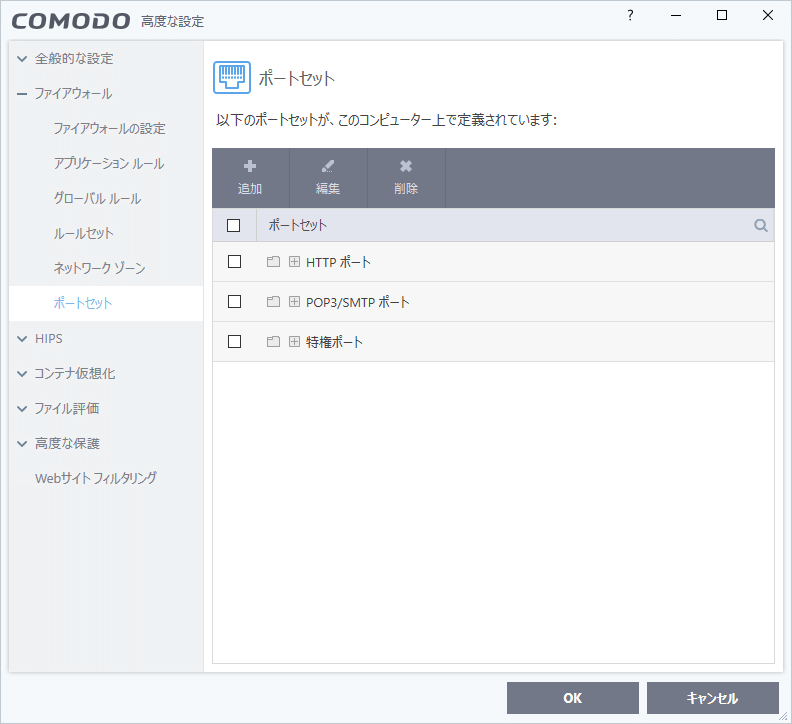
「ポートセット」には、1 つ以上のポートが定義されているグループが表示されます。これらのセットは、アプリケーションルールに適用できます。
設定(HIPS)
「HIPS(ホスト侵入防御システム)」は、システムのアクティビティを常に監視して、プロセスが重要なファイルやインターフェイスを変更するのを阻止する機能です。
1. HIPSの設定
ここでは「HIPS」の全般的な設定ができます。
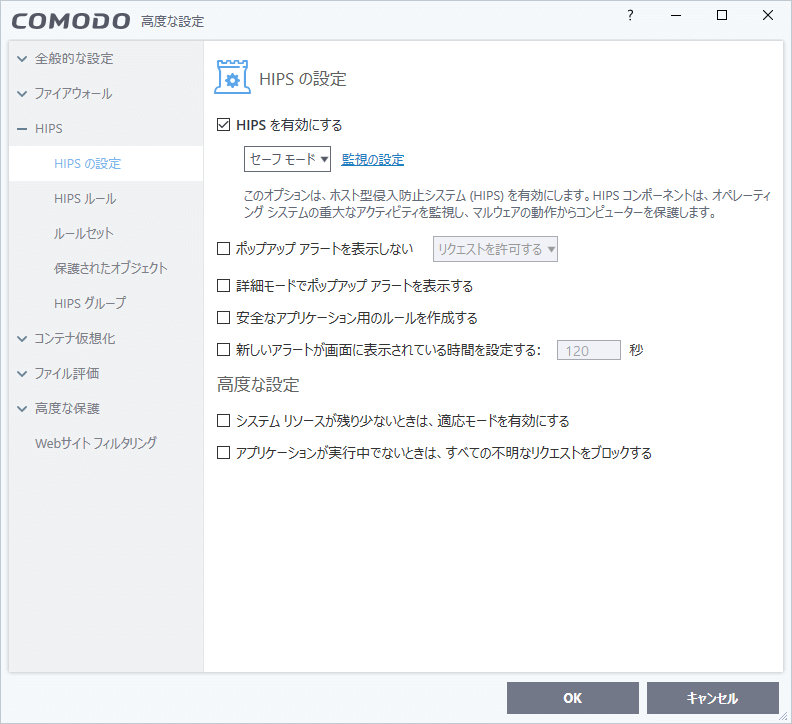
・HIPS を有効にする:HIPS保護を有効または無効にします
─ パラノイアモード:最高のセキュリティレベル設定で、HIPS は安全と見なしたもの以外のすべての実行可能ファイルを監視し制御します
─ セーフモード:重要なシステムアクティビティを監視しながら、HIPSは自動的にComodoによって「セーフ」として認定された実行可能ファイルとアプリケーションのアクティビティを学習します。セーフモードはほとんどのユーザーに向いている推奨の設定です
─ トレーニングモード:HIPSは、あらゆる実行可能ファイルのアクティビティを監視および学習し、セキュリティレベルが調整されるまで自動的に「許可」ルールを作成します。
・監視設定:
HIPS によって監視されるアクティビティとオブジェクトを設定できます
・ポップアップ アラートを表示しない:
有効にすると、HIPS がマルウェアに遭遇したときに通知せず、右の応答がデフォルトになります
・詳細モードでポップアップ アラートを表示する:
リクエストを許可またはブロックするための詳細な情報とオプションが表示されます
・安全なアプリケーション用のルールを作成する:
「Comodo セーフリストや信頼できるソフトウェアの世界規模のホワイトリストに載っている」「ファイルリストで ‘信頼できる’ 評価を受けている」「信頼できるベンダーによって公開および署名されている」場合にアプリケーションを信頼します
・新しいアラートが画面に表示されている時間を設定する:
ファイアウォールのアラートが画面に表示されたままになる期間を調整できます
[高度な設定]
・システム リソースが残り少ないときは、適応モードを有効にする:
メモリ不足の高負荷のシステムでで特定のファイアウォール機能が失敗することがごくまれにあります。このオプションを有効にすると、メモリの検索と利用を試みます(※ 通常のシステムで有効にするとパフォーマンスが低下する場合があります)
・アプリケーションが実行中でないときは、すべての不明なリクエストをブロックする:
ファイアウォールが実行されていない(シャットダウンされている)場合にすべての不明な実行要求をブロックします。深刻な被害に遭ったり侵入を受けたコンピュータでのみ有効にしてください
2. HIPS ルール
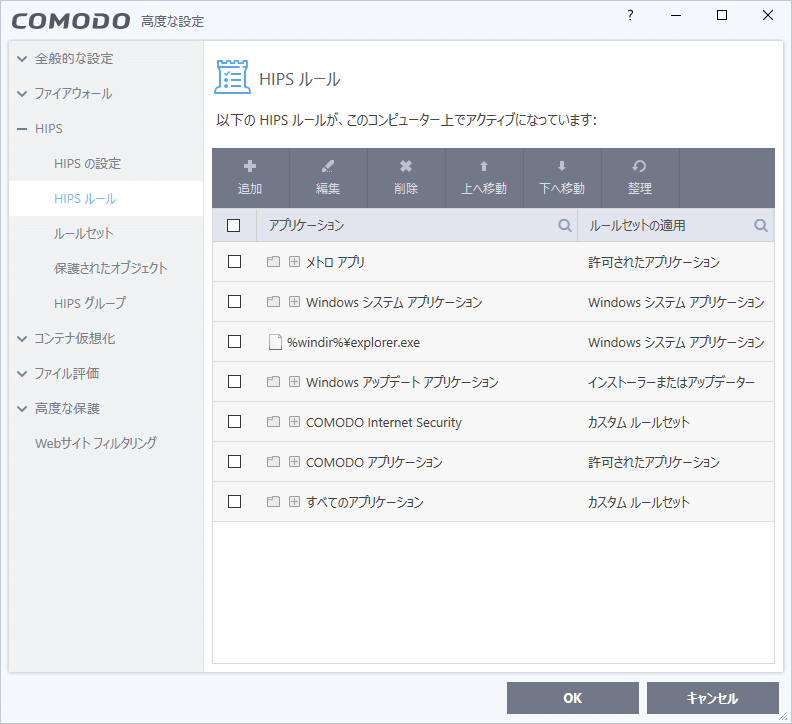
ここには、グループに分類されたインストール済みのアプリケーションと、それらに適用される HIPS のルールセットが表示されます。
- 「アプリケーション」には HIPS ルールセットが定義されているアプリケーションのリスト、「ルールセットの適用」には割り当てられている HIPS ルールセットの名前が表示されます。
- 「追加」をクリックすると、新しいアプリケーションをリストに追加してルールセットを作成できます。
3. ルールセット
「ルールセット」は、メモリやほかのプログラム、レジストリなどにアクセスするためのアプリケーションのアクションを管理します。
- ここの設定は上級者向けの設定です。

4. 保護されたオブジェクト
ここでは、コンピュータ上のファイル/フォルダ/レジストリキーに対するさまざまなレベルのアクセス制限を指定できます。
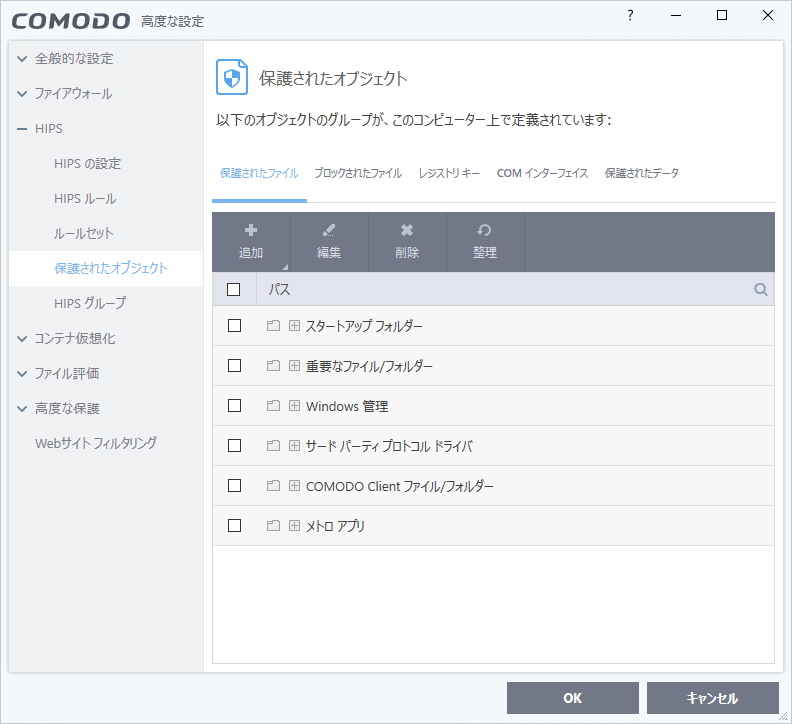
読み取り専用のファイルグループが表示されます。コンピュータ上のプログラムはここのアイテムを読むことができますが、変更することはできません。ここに重要なファイルを追加して保護することもできます
・ブロックされたファイル:
ほかのプロセスやユーザからのアクセスを完全に防ぐファイルやフォルダ、プロセスのエリアです
・レジストリキー:
変更を防ぐ重要な Windows レジストリキーのエリアです
・COM インターフェース:
悪意のあるプロセスによる変更や操作から保護する COMインターフェイスのエリアです
・保護されたデータ:
プログラムからアイテムを完全に隠したいが、信頼できるプログラムへの読み取り/書き込みアクセスを許可したい場合はここに追加します
5. HIPS グループ
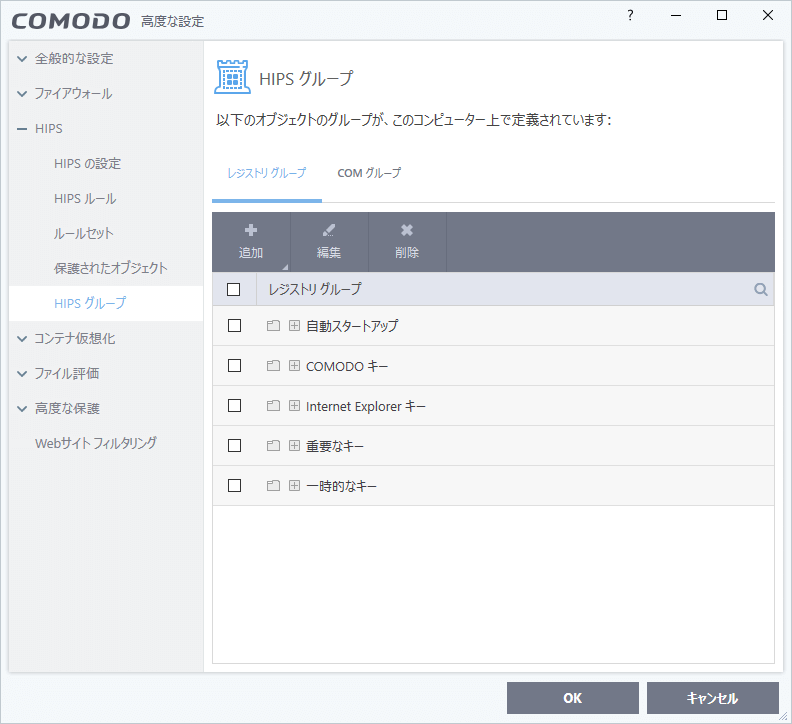
「HIPS」グループは、変更から保護したいレジストリキーと COM グループのグループです。
- グループの表示と編集、作成ができます。
設定(コンテナ仮想化)
1. コンテナ仮想化の設定
ここでは「コンテナ仮想化」の基本的な設定ができます。
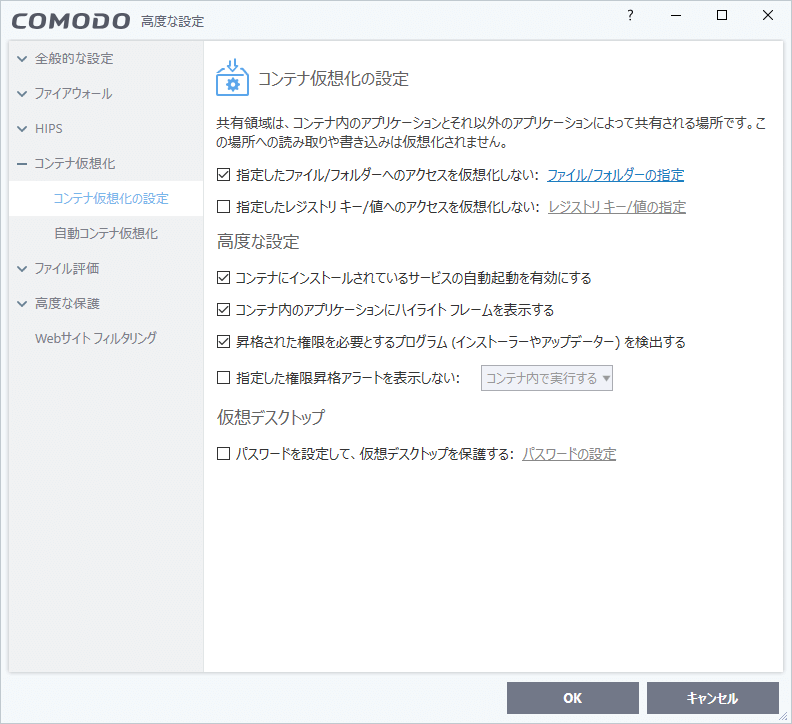
・指定したファイル/フォルダーへのアクセスを仮想化しない:
仮想環境と実際のコンピュータ間でアクセスできるファイル/フォルダを指定できます
・指定したレジストリキー/値へのアクセスを仮想化しない:
仮想環境と実際のコンピュータ間で共有するレジストリを指定できます
[高度な設定]
・コンテナにインストールされているサービスの自動起動を有効にする:
Windows の起動時にサービスを起動します
・コンテナ内のアプリケーションにハイライトフレームを表示する:
コンテナ内で実行されているプログラムのウィンドウの周囲に緑色の枠線を表示します
・昇格された権限を必要とするプログラム (インストーラーやアップデーター)を検出する:
アプリケーションの実行に管理者権限や昇格が必要な場合に警告を表示する
・指定した権限昇格アラートを表示しない:
アプリケーションの実行に管理者権限や昇格が必要な場合に警告を表示せず、指定した方法で実行する
[仮想デスクトップ]
・パスワードを設定して、仮想デスクトップを保護する:
仮想デスクトップをパスワードで保護できます
2. 自動コンテナ仮想化
「自動コンテナ仮想化」を有効にすると、アプリケーションはリスト内のルールで実行されます。リストのルールは上のものから優先されます。
- アプリケーションを通常どおり、制限付き、ブロック、仮想化して実行するかどうかを指定できます。

設定(ファイル評価)
「ファイル評価」では、すべてのファイルの評価(信頼できる、悪意がある、識別できない)を表示して管理することができます。ファイルの評価は COMODO のファイルルックアップサービス(FLS)から取得されます。
1. ファイル評価の設定
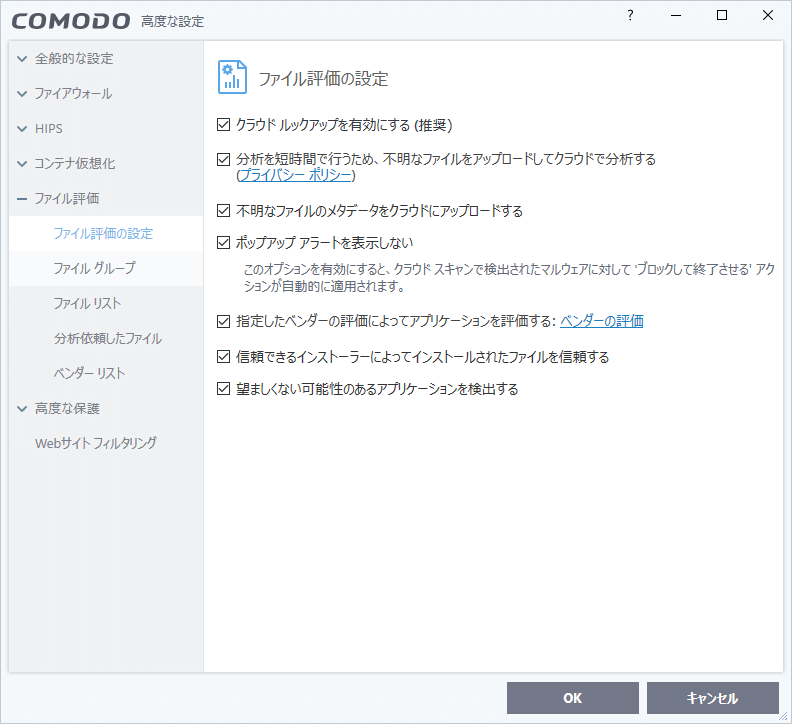
クラウドサーバーでファイルの評価を確認します
・分析を短時間で行うため、不明なファイルをアップロードしてクラウドで分析する:
Comodo に「識別できない」評価のファイルをアップロードする
・不明なファイルのメタデータをクラウドにアップロードする:
ファイルのソース、作成者、作成日などの基本的なファイル情報を Comodoに アップロードする
・ポップアップ アラートを表示しない:
FLS によって認識できないファイルまたは悪意のあるファイルが検出されたときにアラートを表示するかどうかを指定します
・指定したベンダーの評価によってアプリケーションを評価する:
ファイルの発行者の評価と同じ評価をアプリケーションに与えます
・信頼できるインストーラーによってインストールされたファイルを信頼する:
HIPS ルールの「インストーラまたはアップデータ」ルールリストされているファイルに信頼できる評価を付与します
・望ましくない可能性のあるアプリケーションを検出する:
PUA を検出する場合はチェック
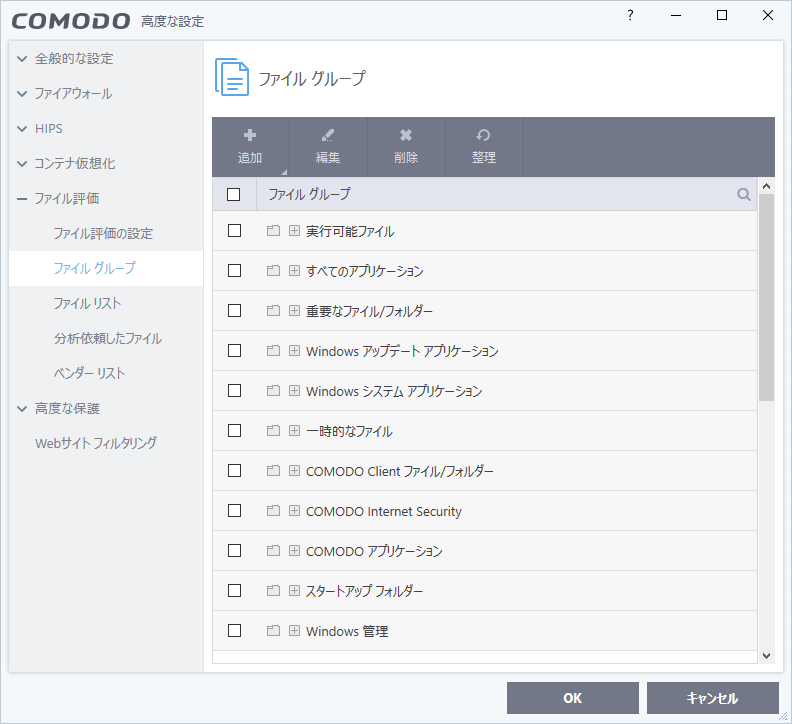
2. ファイルグループ
「ファイルグループ」は、ファイルやフォルダの種類のグループです。グループ全体のファイルを HIPS ルール、グローバルルールなどに簡単に追加できます。
3. ファイルリスト
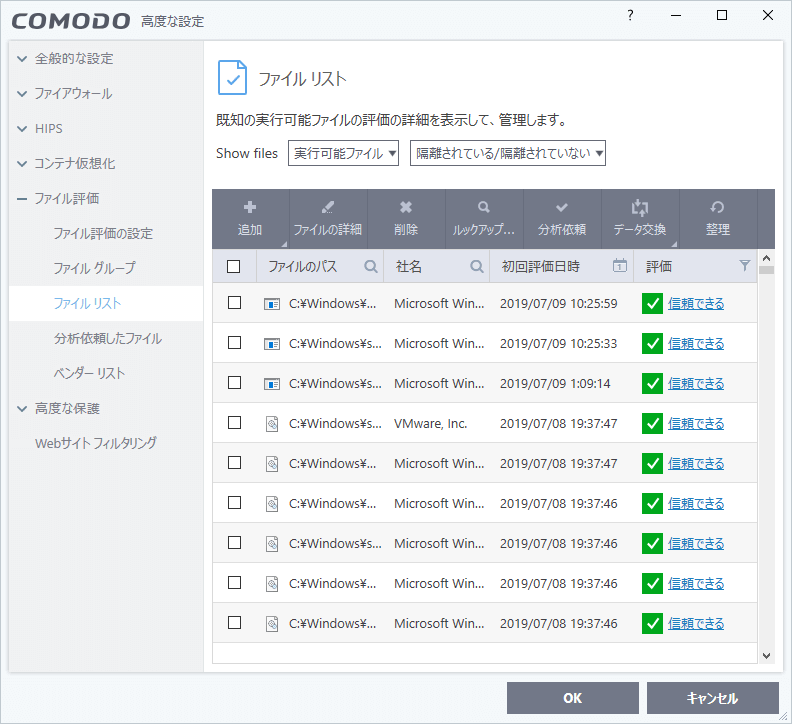
「ファイルリスト」は、コンピュータ上で検出された実行可能ファイルとアプリケーションの一覧です。このリストには、ファイルの製造元、ファイルが検出された日時、ファイルの評価が表示されます。
- ファイルの右クリックからファイルの情報を確認したり、評価の変更などができます。
4. 分析依頼したファイル
「分析依頼したファイル」では、分析のためにComodoにアップロードしたファイルを確認および管理できます。
5. ベンダーリスト
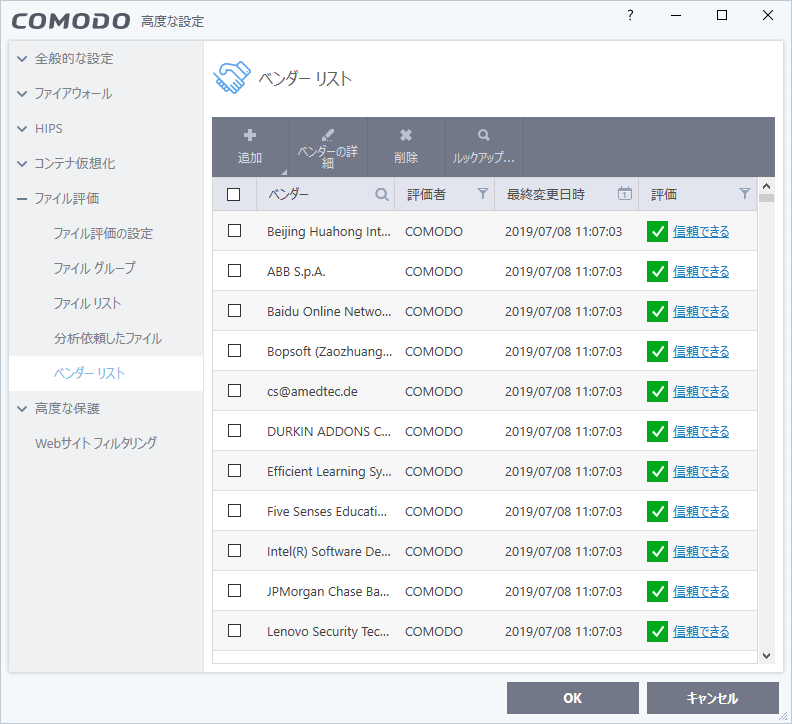
「ベンダーリスト」には、信頼できるベンダー(ソフトウェア発行元・作成者)のリストが表示されます。信頼できるベンダーの未知のファイルは通常通り実行され、識別できない評価のベンダーやリストにないベンダーのファイルはコンテナ内で実行されます。
- ベンダーの追加や評価の変更ができます。
設定(高度な設定)
1. ウイルススコープ
「ウイルススコープ」はコンピュータ上で実行されているプロセスの活動を監視して、プライバシーやセキュリティを脅かす可能性のある行動を取った場合に警告を発します。

有効にするとウイルススコープは実行中のプロセスの活動を監視して、疑わしい活動が検出された場合にアラートを表示します
・ポップアップ アラートを表示しない:
アラートを表示しない場合検出された脅威は自動的に隔離されます
・コンテナ内のアプリケーションのみ監視する :
コンテナ内で実行されているプロセスの活動のみを監視します
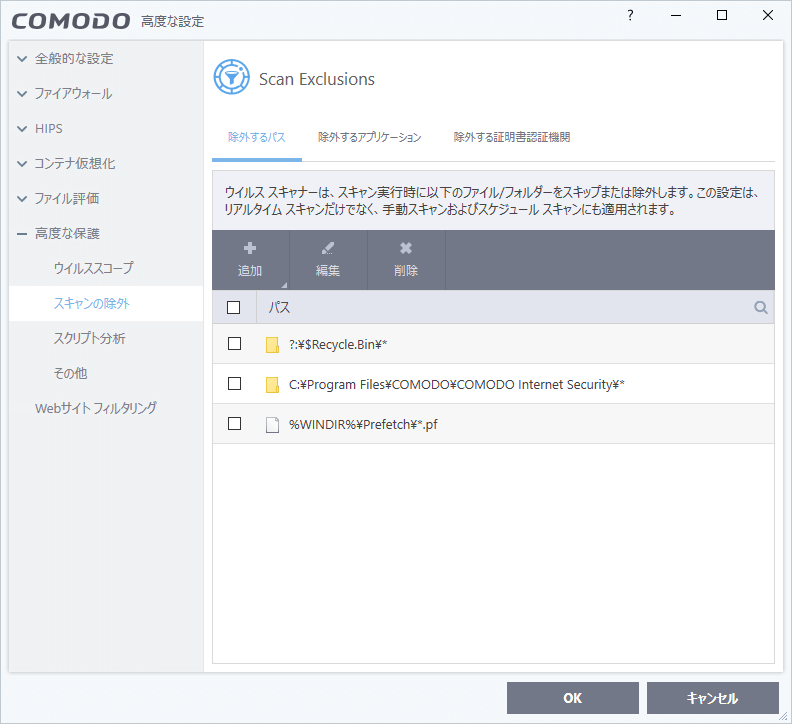
2. スキャンの除外
ここでは、ウイルススキャンから除外するパス、ファイル、認証局を指定できます。
3. スクリプト分析
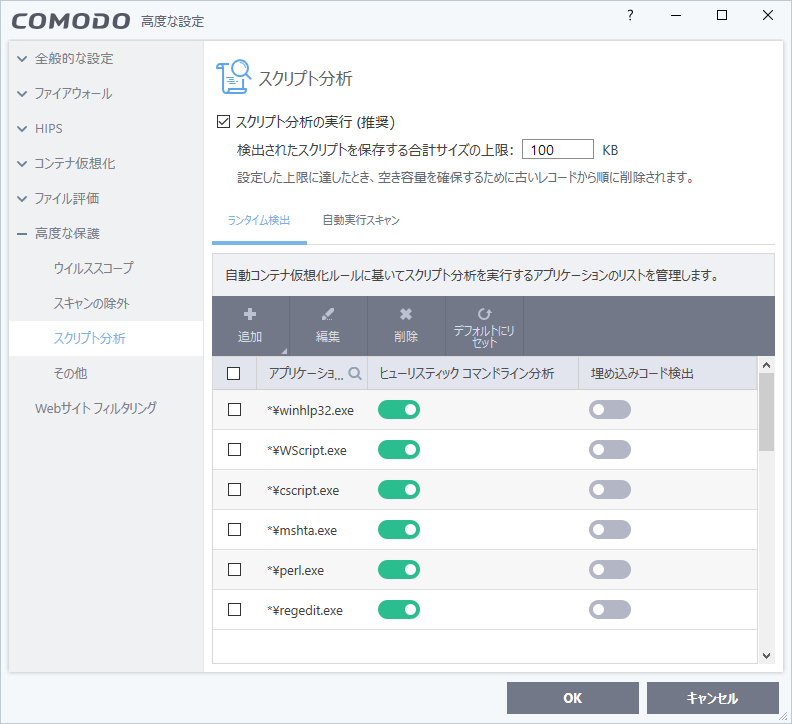
「スクリプト分析」とは、ファイルのコードを分析してウイルスチェックする機能(ヒューリスティック分析)です。
- ヒューリスティック分析の有効・無効の設定と、分析を行うアプリケーションと自動実行エントリ(Windows サービス、ストーとアップアイテム、スケジュールされたタスク)の確認や追加ができます。
4. その他
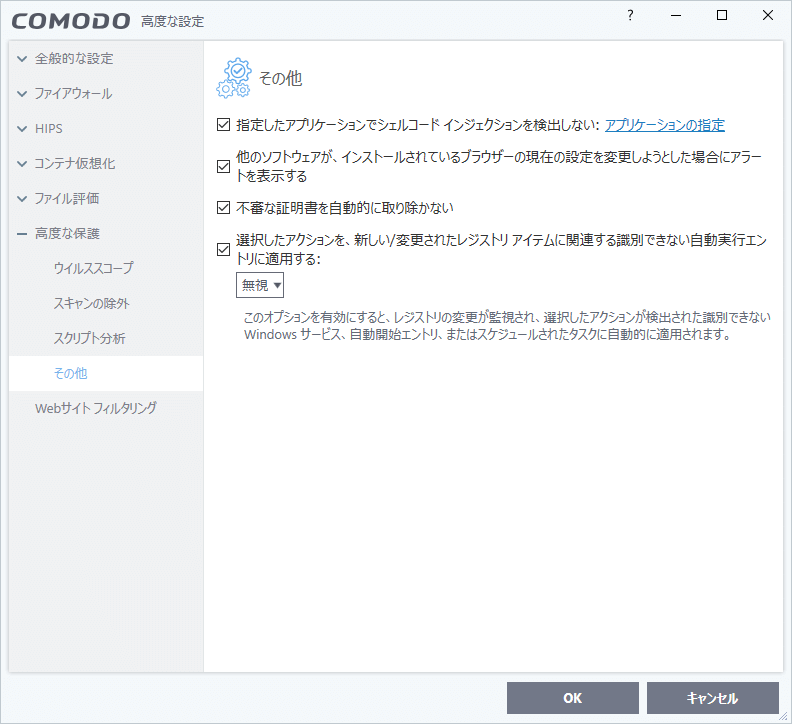
インジェクション攻撃(バッファオーバーフロー攻撃)の保護から除外するアプリケーションを指定できます
・他のソフトウェアが、インストールされているブラウザーの現在の設定を変更しようとした場合にアラー
トを表示する:
プログラムがユーザーの同意なしにブラウザの設定を変更しようとする場合に警告します
・不審な証明書を自動的に取り除かない:
偽のルート証明書が見つかった場合に警告しますが削除しません
・選択したアクションを、新しい変更されたレジストリアイテムに関連する識別できない自動実行エン トリに適用する:アプリケーションがレジストリ項目を作成または変更しようとする場合の動作を指定します
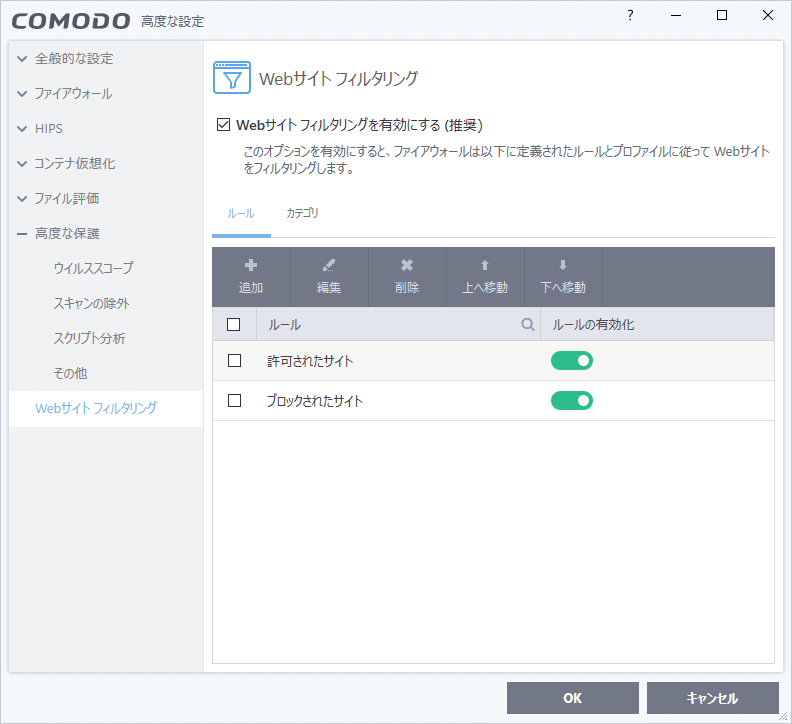
5. Web サイトフィルタリング
ここでは、特定の Web サイトへのアクセスを許可またはブロックするためのルールを設定できます。7 つのカテゴリのWeb サイトのプリセットが用意されており、職場や家庭内での不適切な Webサイトへのアクセスをブロックできます。